8 877 Phishing-Meldungen in sechs Monaten: So schützt Ihre Buchhaltung das Firmenkonto
Der oberste Treffer in der Suchmaschine sieht aus wie das E-Banking der Hausbank. Er ist eine bezahlte Anzeige von Betrügern. Was Finanzleitung und Buchhaltung jetzt festlegen müssen, mit Vorlage für die Weisung.
Kurz gesagt: Das Bundesamt für Cybersicherheit (BACS) zählte im ersten Halbjahr 2026 8 877 Meldungen zu Phishing. Betrüger locken über Suchmaschinenanzeigen auf gefälschte E-Banking-Seiten, rufen als angebliche Bankmitarbeitende an und geben sich als Chef aus, der eine dringende Zahlung will. Wer in der Buchhaltung Zahlungen auslöst, braucht deshalb eine schriftliche Weisung: Login nur über Lesezeichen, jede Zahlung und jede neue IBAN mit zweiter Person, Rückruf nur auf bekannte Nummern. Im Schadenfall zählen Minuten: zuerst die Bank, dann Polizei und BACS.
Die Buchhalterin sucht am Montagmorgen die E-Banking-Seite der Hausbank. Sie tippt den Namen der Bank in die Suchmaske, klickt auf den obersten Treffer, gibt Vertragsnummer und Passwort ein. Die Seite sieht aus wie immer. Nur ist der oberste Treffer eine bezahlte Anzeige, und die Seite gehört Betrügern. Genau dieses Muster hat das Bundesamt für Cybersicherheit beschrieben: Kriminelle schalten Anzeigen auf bekannten Suchmaschinen, die zu nachgebauten Login-Seiten von Kantonalbanken führen. Die Adressen enden oft auf «.app», «.digital» oder «.help».
Gefährlich ist der zweite Schritt. Beim sogenannten Echtzeit-Phishing fangen die Täter auch den zweiten Faktor ab, also den Code aus der App oder per SMS. Das BACS kennt Fälle, in denen daraus betrügerische Zahlungen wurden. Für ein KMU mit Kollektivunterschrift ist das kein Grund zur Entwarnung: Die Täter wissen, wie Freigaben funktionieren, und arbeiten mit Telefon und Druck.
Wie gross ist das Problem in der Schweiz?
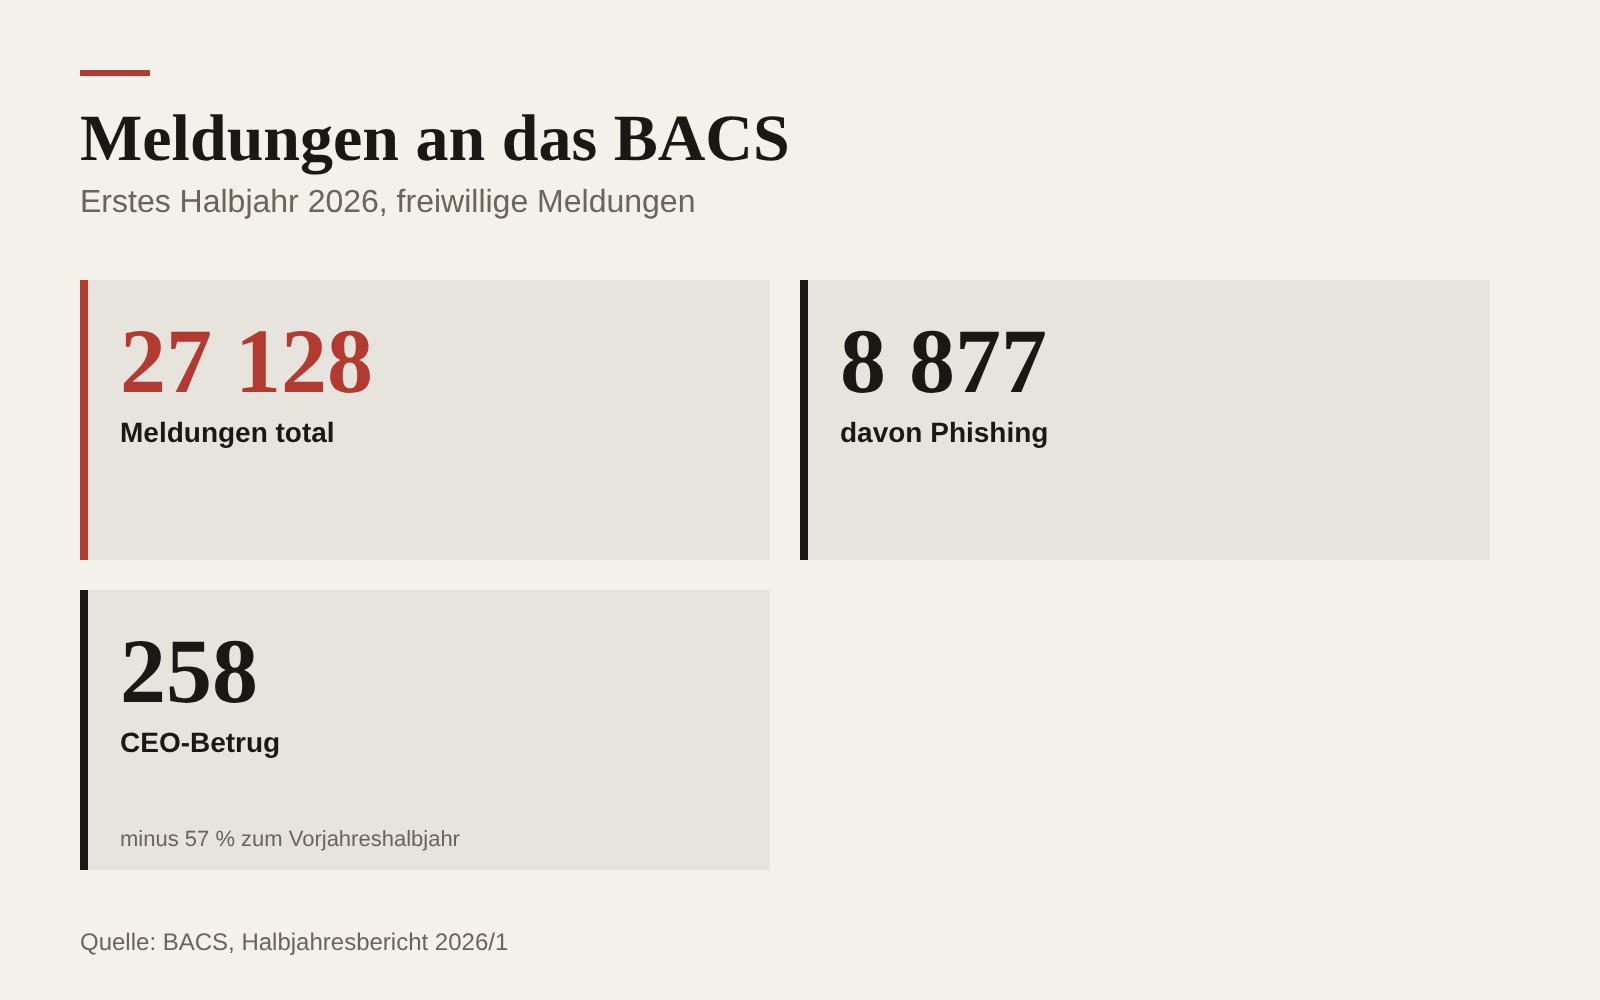
Laut Halbjahresbericht 2026/1 des BACS gingen von Januar bis Juni 27 128 freiwillige Meldungen ein, dazu 200 Pflichtmeldungen von Betreibern kritischer Infrastrukturen. 8 877 Meldungen betrafen Phishing. Telefon-Phishing ist inzwischen die am häufigsten gemeldete Methode. Der klassische CEO-Betrug ging auf 258 Meldungen zurück, 57 Prozent weniger als im Vorjahreshalbjahr. Das BACS beschreibt zugleich, wie Angreifer Geschäftsmailkonten übernehmen und sich als IT-Helpdesk oder Vorgesetzte ausgeben, um Mitarbeitende direkt zu Zahlungen zu bewegen.
Die Masche wechselt, das Ziel bleibt: die Person mit Zugriff auf das Firmenkonto. Die Kantonspolizei Zürich warnte am 14. Oktober 2026 vor gefälschten Loginwarnungen im Namen von PostFinance: Mail mit «Sicherheitsüberprüfung nötig», Link auf eine falsche Seite, danach ein Anruf angeblicher Bankmitarbeitender. Im April meldete das BACS mehr Anrufe falscher Bankangestellter, die Opfer zur Installation von Fernwartungsprogrammen wie AnyDesk oder TeamViewer drängen.
Woran erkennt Ihre Buchhaltung den Betrug?
Die Erkennungsmerkmale sind unspektakulär, und gerade deshalb werden sie übersehen. Eine Login-Seite, die über eine Anzeige oder einen Link erreicht wurde. Eine Adresse, die nicht exakt der bekannten Domain der Bank entspricht. Ein Anruf der «Bank», der eine Zahlung stoppen oder ein Update durchführen will. Eine Mail vom Chef, die Eile und Vertraulichkeit verlangt und eine Zahlung ins Ausland anordnet. Eine Lieferantenmail mit neuer Bankverbindung. Das BACS nennt in seinem Rückblick zum CEO-Betrug auch nachgebaute Absenderdomains, Sprachnachrichten per WhatsApp und geklonte Stimmen. Ein Unternehmen im Kanton Schwyz verlor so mehrere Millionen Franken.
Eine Regel ersetzt viele Merkmale: Banken verlangen nie Passwörter, Einmalcodes oder eine Kopie des Aktivierungsbriefs, und sie lassen nie Fernwartungssoftware installieren. Wer so etwas hört, legt auf.
Welche Kontrollen halten wirklich?
Technik allein hält diese Angriffe nicht auf, weil die Täter das Personal angreifen. Wirksam sind drei Kontrollen, die das BACS selbst empfiehlt. Erstens das Vier-Augen-Prinzip: Jede Zahlung und jede Änderung von Stammdaten, etwa eine neue IBAN eines Lieferanten, braucht die Freigabe einer zweiten Person. Zweitens der Rückruf über einen zweiten Kanal, und zwar auf eine Nummer aus dem eigenen Adressstamm, nie auf die Nummer aus der Mail. Drittens keine Ausnahme für die Geschäftsleitung. Gesunde Skepsis gilt als Stärke, nicht als Ungehorsam.
Die Kollektivunterschrift zu zweien im Handelsregister hilft nur, wenn sie im E-Banking technisch abgebildet ist. Prüfen Sie mit der Bank, ob Ihre Freigaberegeln im E-Banking der Zeichnungsberechtigung entsprechen, ob Limiten gesetzt sind und ob neue Empfänger eine Zusatzfreigabe brauchen. Gleichzeitig ist die IT gefragt: Externe Mails markieren, Mehr-Faktor-Anmeldung überall, Fernwartungstools sperren. Wie eine solche Prüfliste aussieht, zeigt unsere Prüfliste für die IT zu angegriffenen VPN-Zugängen.
Wie lautet die Weisung für die Buchhaltung?
Die folgende Vorlage passt auf eine A4-Seite. Geschäftsleitung unterschreibt, alle mit Zahlungsrecht unterschreiben die Kenntnisnahme, die Weisung hängt neben dem Arbeitsplatz.
- Login. Das E-Banking wird nur über das gespeicherte Lesezeichen oder die offizielle App geöffnet. Nie über Suchmaschine, Anzeige, Mail oder SMS.
- Zwei Personen. Jede Zahlung über der Limite und jede Änderung einer Bankverbindung braucht die Freigabe einer zweiten zeichnungsberechtigten Person. Das gilt auch für Aufträge der Geschäftsleitung.
- Neue IBAN. Eine geänderte Bankverbindung wird erst nach Rückruf beim Lieferanten erfasst, auf die Nummer aus dem Adressstamm oder dem Vertrag. Rückruf mit Datum, Name und Gesprächspartner dokumentieren.
- Dringlichkeit. Wer zu Eile, Vertraulichkeit oder einer Auslandzahlung ausserhalb des Ablaufs gedrängt wird, stoppt und ruft die anordnende Person auf ihrer bekannten Nummer zurück.
- Bank am Telefon. Keine Passwörter, keine Codes, keine Fernwartung. Auflegen, die Bank über die Nummer auf der Karte oder dem Vertrag anrufen.
- Verdacht. Sofort die vorgesetzte Person und die IT informieren. Verdächtige Seiten über antiphishing.ch melden. Niemand wird für einen Fehlalarm getadelt.
- Kontrolle. Die Finanzleitung prüft die Weisung jährlich und testet sie einmal pro Halbjahr mit einer angekündigten Übung.
Wer Rechnungen selbst stellt, sollte die eigene Bankverbindung auf der QR-Rechnung zudem fix im System hinterlegen, statt sie pro Rechnung anzupassen. Die Pflichtangaben stehen in unserer Vorlage für Rechnungen in der Schweiz.
Was tun im Schadenfall, und in welcher Frist?
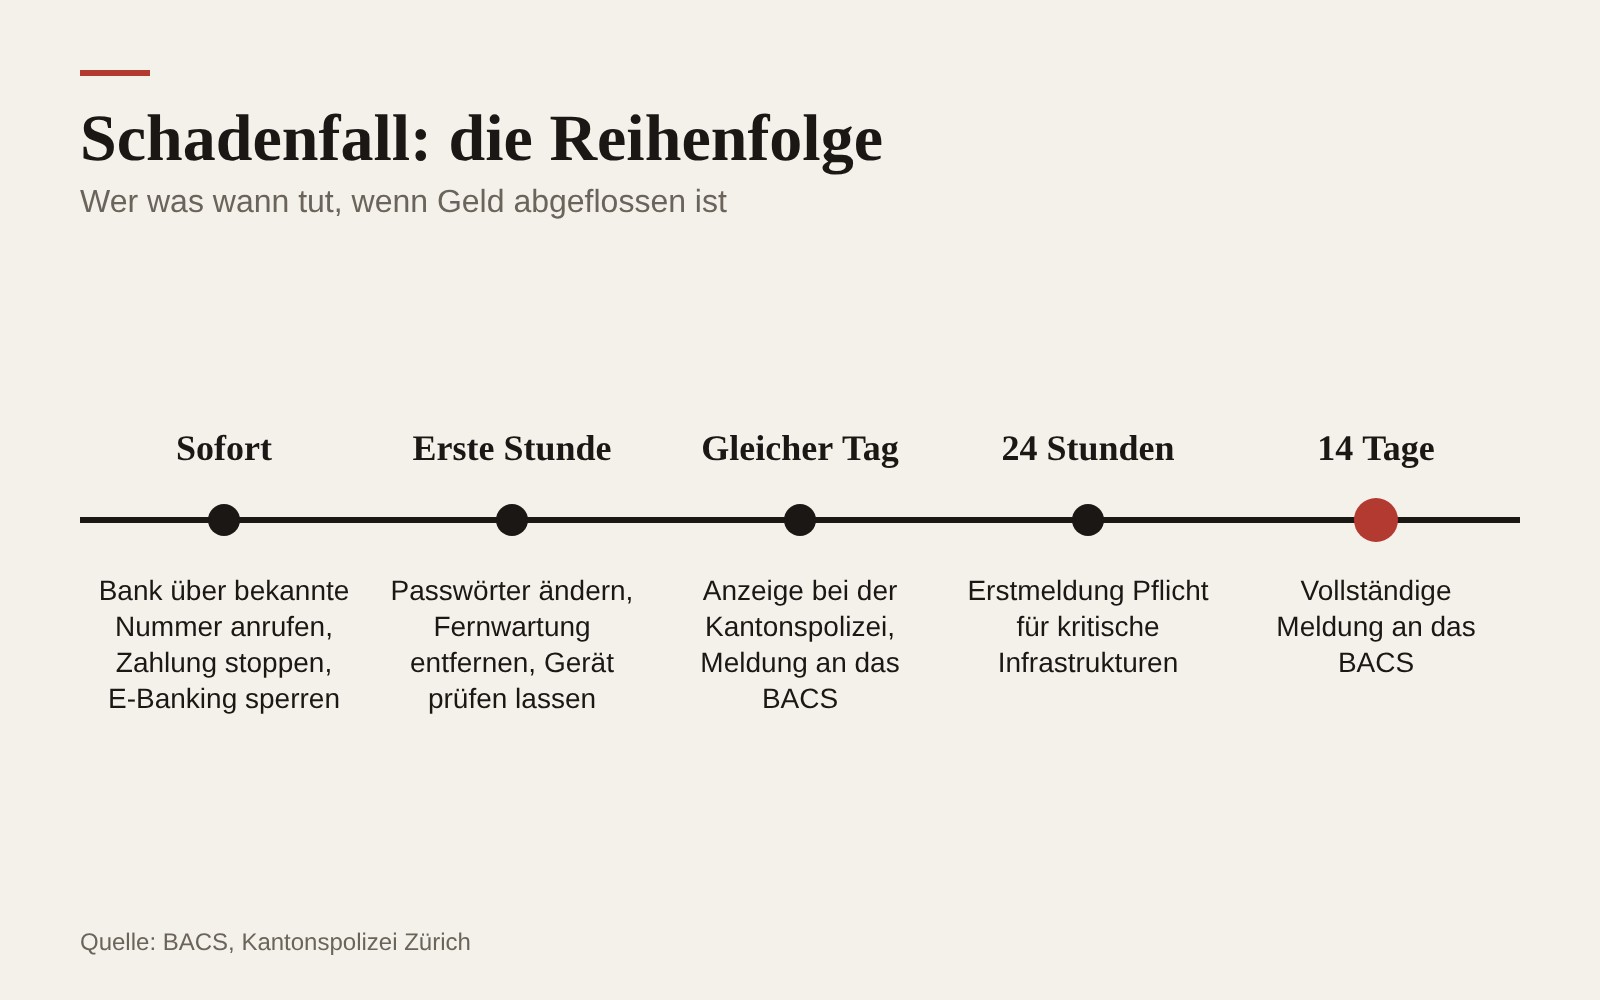
Sofort, in den ersten Minuten, die Bank über die bekannte Notfallnummer anrufen, Zahlung stoppen oder zurückrufen lassen und das E-Banking sperren. Das BACS rät, bei einer Sanduhr oder Wartezeit im E-Banking oder bei verdächtigen Zahlungen umgehend die Bank zu kontaktieren. Dann Passwörter ändern, überall wo dasselbe Passwort genutzt wurde, und Fernwartungssoftware entfernen, das Gerät durch Fachleute prüfen lassen. Am selben Tag Anzeige bei der Kantonspolizei erstatten, nach telefonischer Voranmeldung. Betrug ist nach Art. 146 StGB ein Offizialdelikt, betrügerischer Missbrauch einer Datenverarbeitungsanlage fällt unter Art. 147 StGB. Zusätzlich den Vorfall dem BACS melden.
Für Betreiber kritischer Infrastrukturen, darunter Energie- und Wasserversorger, Verkehrsunternehmen sowie Kantons- und Gemeindeverwaltungen, gilt seit 1. April 2025 eine Meldepflicht: Erstmeldung an das BACS innert 24 Stunden nach Entdeckung, die vollständige Meldung innert 14 Tagen. Halten Sie Belege fest: Mails mit Kopfzeilen, Anrufzeiten, Bildschirmfotos, Zahlungsaufträge.
Häufige Fragen
Schützt die Kollektivunterschrift vor gefälschten E-Banking-Seiten?
Nur wenn sie im E-Banking als Doppelfreigabe eingerichtet ist und beide Personen die Zahlung unabhängig prüfen. Eine einzelne Person mit Einzelzeichnung im E-Banking hebelt sie aus.
Warum sind Suchmaschinenanzeigen ein Risiko?
Das BACS hat Anzeigen beobachtet, die auf nachgebaute Login-Seiten von Kantonalbanken führen. Wer das E-Banking nur über ein Lesezeichen oder die offizielle App öffnet, umgeht diese Falle.
Wem melde ich eine verdächtige Bankseite?
Verdächtige Webseiten nimmt das BACS über antiphishing.ch entgegen. Bei einem finanziellen Schaden zuerst die Bank, dann die Kantonspolizei mit Anzeige.
Gilt für unser KMU eine Meldefrist?
Eine gesetzliche Meldepflicht an das BACS innert 24 Stunden gilt für Betreiber kritischer Infrastrukturen. Für alle anderen ist die Meldung freiwillig, aber die Bank muss sofort informiert werden.
Zum Mitnehmen
- Lesezeichen statt Suche. Das E-Banking nie über Suchmaschine, Anzeige oder Link öffnen.
- Zweite Person, zweiter Kanal. Jede Zahlung und jede neue IBAN mit Freigabe und Rückruf auf bekannte Nummern.
- Minuten zählen. Im Schadenfall zuerst die Bank anrufen, dann Anzeige bei der Kantonspolizei und Meldung an das BACS.
Quellen
- Bundesamt für Cybersicherheit BACS: «Semi-Annual Report 2026/1», 24.8.2026 (bacs.admin.ch)
- Bundesamt für Cybersicherheit BACS: Warnung vor bösartigen Suchmaschinenanzeigen und Echtzeit-Phishing, 3.7.2025 (ncsc.admin.ch)
- Bundesamt für Cybersicherheit BACS: «Week 4: ‹Urgent money transfer› CEO fraud remains a persistent threat to SMEs», 27.1.2026 (ncsc.admin.ch)
- Bundesamt für Cybersicherheit BACS: «Week 15: Fake bank employees are asking customers to install remote maintenance software», 14.4.2026 (bacs.admin.ch)
- Bundesamt für Cybersicherheit BACS: «Online banking phishing: When a call from your ‹bank› is a trap», 13.4.2026 (bacs.admin.ch)
- Kantonspolizei Zürich: «Gefälschte Loginwarnung im Namen von PostFinance», 14.10.2026 (cybercrimepolice.ch)
- Bundesamt für Cybersicherheit BACS: «Obligation to report cyberattacks on critical infrastructure comes into force on 1 April», 2025 (ncsc.admin.ch)
- Schweizerisches Strafgesetzbuch, SR 311.0, Art. 146 und 147 (fedlex.admin.ch)
Weiterlesen
Die Rechnung ist überfällig, zwei Wochen später steht der Kunde im SHAB. Ab dann laufen Fristen, und Lieferanten stehen hinten an. So erkennen Finanzleitungen den Fall früher und verpassen im Konkurs keine Frist.
Seit dem 1. Oktober fallen Treuhänder, Immobilienberater und Domizilgeber mit bestimmten Mandaten unter das Geldwäschereigesetz. Die Frist am 1. Dezember stimmt, die Adresse oft nicht: Für die meisten führt der Weg zur Selbstregulierungsorganisation, nicht zur FINMA.
Wer im Inserat den Lohn nennt, bekommt mehr Klicks. Trotzdem tun es in der Schweiz fast keine Firmen. Und nach den SECO-Zahlen fallen auf Januar weitere Berufe unter die Meldepflicht ans RAV.