SonicWall-VPN und Plex auf QNAP werden aktiv angegriffen: Die Prüfliste für Ihre IT
Eine Lücke hebelt bei SonicWall die Mehrfaktor-Anmeldung aus, eine andere öffnet Plex auf QNAP-Speichern für Angreifer. Beide werden bereits ausgenutzt. So prüft Ihre IT heute, ob Sie betroffen sind, und so klären Sie die Meldepflicht.
Kurz gesagt: Lücken in zwei verbreiteten Produkten werden gerade aktiv ausgenutzt. Bei SonicWall-Firewalls können Angreifer mit gültigen Zugangsdaten die SAML-Anmeldung am SSL-VPN umgehen, samt Mehrfaktor-Abfrage. Bei QNAP-Speichern trifft es die Zusatz-App Plex Media Server bis Version 1.43.2. Ihre IT prüft heute zwei Dinge: Firmware-Stand der SonicWall und ob auf einem NAS Plex läuft. War Plex aus dem Internet erreichbar, gilt das Gerät als möglicherweise kompromittiert. Danach klären Sie, ob eine Meldepflicht besteht.
Die US-Cyberbehörde CISA hat die SonicWall-Lücke CVE-2026-19868 am 6. November in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen. Am selben Tag hat QNAP seine Kundschaft gewarnt: Über vier Lücken in Plex Media Server, zusammen «Plex2Shell» genannt, wurde Plex bei einigen Nutzern offenbar bereits übernommen. Firewalls und Netzwerkspeicher dieser Art sind auch in KMU verbreitet, oft betreut von einem externen IT-Partner.
Diese Anleitung zeigt, was Ihre IT-Leitung oder Ihr IT-Partner jetzt prüft, in welcher Reihenfolge, und wann Sie den Vorfall melden müssen.
Was ist bei SonicWall passiert?
Laut CISA erlaubt die Lücke einem Nutzer, der gültige Zugangsdaten für eine andere Anmeldemethode besitzt, die SAML-Anmeldung am SSL-VPN zu umgehen. Wer die Mehrfaktor-Anmeldung über SAML erzwingt, verliert damit genau den Schutz, den er eingerichtet hat. Ein gestohlenes Passwort reicht dann wieder.
Betroffen ist das SSL-VPN nur, wenn dort SAML für die Anmeldung aktiv ist. Laut den Herstellerangaben in der US-Schwachstellendatenbank NVD sind SonicOS 7.3.3-7015 und älter (Generation 7) sowie 8.2.2-8015 und älter (Generation 8) betroffen. Die bereinigten Versionen nennt das Herstellerbulletin SNWLID-2026-0014; Ihre IT installiert die neueste dort freigegebene SonicOS-Version. US-Bundesbehörden müssen die Lücke laut CISA bis zum 20. November schliessen, ein guter Massstab auch für KMU.
Was ist bei QNAP und Plex passiert?
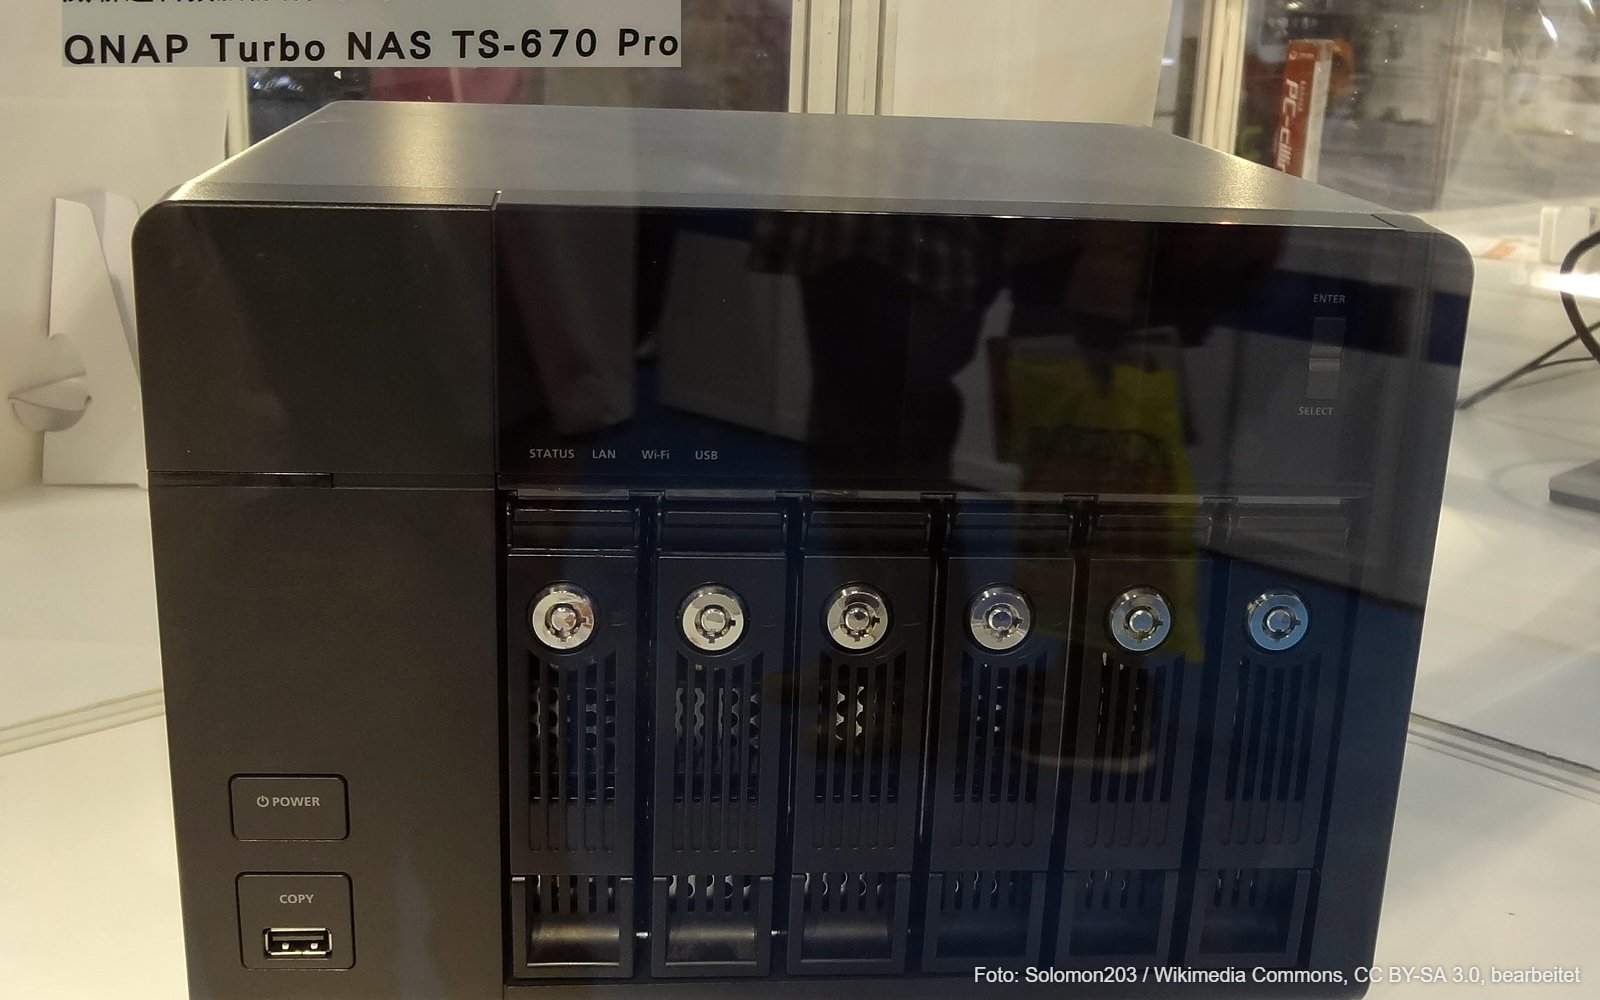
Plex Media Server ist eine Zusatz-App, mit der sich Videos und Fotos vom NAS abspielen lassen. In Firmen läuft sie seltener, aber sie läuft: auf dem Speicher im Sitzungszimmer, auf dem NAS des Geschäftsführers, auf Geräten, die einmal privat eingerichtet wurden. Laut QNAP hat Plex vier Lücken in Version 1.43.2 und älter offengelegt (CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 und CVE-2026-96656). Einzeln sind sie wenig gefährlich. Verkettet erlauben sie einem Angreifer ohne Anmeldung, aus der Ferne eigenen Code auszuführen.
Ein öffentlicher Beispielangriff ist laut Plex seit dem 16. Oktober im Umlauf, die CISA führt die vier Lücken seit dem 20. Oktober als aktiv ausgenutzt. Seither werden nicht aktualisierte Server, die aus dem Internet erreichbar sind, breit angegriffen. Übernommene Geräte liefen danach mit Programmen zum Schürfen von Kryptowährung und mit Proxy-Software. QNAP betont, dass das Betriebssystem QTS und QuTS hero selbst nicht betroffen sind und bei den gemeldeten Fällen keine Daten verloren gingen.
Auf einen Blick
Zwei Lücken, zwei Wege hinein
Betroffen: SonicOS 7.3.3-7015 und älter, 8.2.2-8015 und älter
Angreifer braucht gültige Zugangsdaten einer anderen Anmeldemethode
Folge: Mehrfaktor-Abfrage wird umgangen
Lösung: Update laut Bulletin
Betroffen: Plex 1.43.2 und älter
Vier Lücken, verkettet: Code ausführen ohne Anmeldung
Folge: Krypto-Schürfer und Proxy auf dem NAS
Lösung: 1.43.3.10861 oder neuer
Wie prüft Ihre IT die beiden Lücken?
- SonicWall finden. Liste aller SonicWall-Firewalls mit Modell, Generation und SonicOS-Version. Bei jeder Firewall prüfen: Ist SSL-VPN aktiv, und läuft die Anmeldung über SAML?
- SonicOS aktualisieren. Jede Firewall mit 7.3.3-7015 oder älter (Generation 7) beziehungsweise 8.2.2-8015 oder älter (Generation 8) auf die neueste Version laut Herstellerbulletin bringen. Bis das Update installiert ist, raten Sicherheitsdienste, den VPN-Zugang auf bekannte Adressen zu beschränken, wo das möglich ist.
- Anmeldungen kontrollieren. Nach dem Update die VPN-Protokolle so weit zurück wie verfügbar auf Anmeldungen ohne Mehrfaktor-Abfrage oder zu ungewohnten Zeiten prüfen. Sicherheitsdienste empfehlen zudem, Passwörter von VPN-Nutzern mit einer zweiten Anmeldemethode neu zu setzen.
- Plex auf NAS suchen. In jedem QNAP-Speicher im App Center nachsehen, ob Plex Media Server installiert ist. Die genaue Version steht in Plex Web unter Einstellungen, Allgemein.
- Plex aktualisieren. Im App Center auf 1.43.3 aktualisieren und prüfen, dass Plex Web danach 1.43.3.10861 oder neuer anzeigt. Wird Plex nicht gebraucht, deinstallieren.
- Erreichbarkeit klären. War Plex mit Version 1.43.2 oder älter aus dem Internet erreichbar, zum Beispiel über Plex Remote Access, eine Weiterleitung von Port 32400 oder automatisch über UPnP am Router? Dann behandeln Sie das NAS als möglicherweise kompromittiert. Das Update allein entfernt nichts, was ein Angreifer installiert hat.
- Betroffenes Gerät bereinigen. Nach der FAQ von QNAP eine saubere Neuinstallation durchführen, nach Spuren eines Angriffs suchen und die Zugangsdaten für Plex und das NAS neu setzen.
- Türen schliessen. Wird kein Fernzugriff gebraucht: Plex Remote Access ausschalten und Port 32400 nicht weiterleiten, so empfiehlt es QNAP. Prüfen Sie zusätzlich, ob der Router Ports automatisch über UPnP öffnet.
Entscheid
War Plex aus dem Internet erreichbar?
Wann müssen Sie einen Vorfall melden?
Zwei Schweizer Regeln sind zu prüfen. Seit dem 1. April 2025 gilt die Meldepflicht nach dem Informationssicherheitsgesetz (ISG). Betreiberinnen kritischer Infrastrukturen, etwa in der Energie- oder Trinkwasserversorgung oder im Verkehr, müssen dem Bundesamt für Cybersicherheit BACS einen Cyberangriff, der die Meldekriterien des ISG erfüllt, innert 24 Stunden nach der Entdeckung melden. Fehlen anfangs Angaben, bleiben 14 Tage, um die Meldung zu vervollständigen.
Für alle Firmen, auch für kritische Infrastrukturen, gilt zudem das Datenschutzgesetz. Nach Artikel 24 DSG meldet der Verantwortliche dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB) so rasch als möglich eine Verletzung der Datensicherheit, die voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Person führt. Lag auf einem übernommenen NAS eine Kundenliste oder Lohnabrechnungen, ist diese Frage konkret. Welche Angriffe unter das ISG fallen und die Einzelheiten zu beiden Pflichten stehen in unserer Anleitung zu den Meldepflichten bei Cybervorfällen.
Was gehört in die Vorlage für den IT-Partner?
Schicken Sie Ihrem IT-Partner heute eine kurze Nachricht mit vier Fragen und bitten Sie um schriftliche Antwort bis Ende Woche:
- Welche SonicWall-Firewalls betreiben wir, mit welcher SonicOS-Version, und ist SSL-VPN mit SAML aktiv?
- Ist das Update auf die bereinigte Version eingespielt, und wann wurden die VPN-Protokolle geprüft?
- Läuft auf einem unserer NAS Plex Media Server, in welcher Version, und war er aus dem Internet erreichbar?
- Gibt es Hinweise auf eine Übernahme, und betrifft sie Personendaten?
Wie die Nachsorge nach einer ausgenutzten Lücke im Detail aussieht, zeigt unsere Anleitung zur Nachsorge nach der Lücke PHP2Shell, einem anderen Fall.
Häufige Fragen
Zum Mitnehmen
- Mehrfaktor schützt nur, wenn die Firewall aktuell ist. Bei SonicWall mit SAML umgeht die Lücke genau diese Abfrage.
- Update ist nicht Bereinigung. War Plex aus dem Internet erreichbar, folgt nach QNAP eine saubere Neuinstallation mit neuen Zugangsdaten.
- Meldepflicht früh klären. 24 Stunden nach ISG für meldepflichtige kritische Infrastrukturen, «so rasch als möglich» nach DSG bei hohem Risiko.
Quellen
- Bundesamt für Cybersicherheit BACS: Informationen zur Meldepflicht
- Bundesrecht: Datenschutzgesetz (DSG), Art. 24
- CISA: Known Exploited Vulnerabilities Catalog, Einträge CVE-2026-19868 (6.11.2026) und CVE-2026-96652, -96654, -96655, -96656 (20.10.2026)
- QNAP: Security Notice: Plex Media Server Vulnerabilities (Plex2Shell), 6.11.2026
- SonicWall PSIRT: SNWLID-2026-0014; betroffene Versionen laut NIST: National Vulnerability Database, CVE-2026-19868 (abgerufen 11.11.2026)
Weiterlesen
Die Rechnung ist überfällig, zwei Wochen später steht der Kunde im SHAB. Ab dann laufen Fristen, und Lieferanten stehen hinten an. So erkennen Finanzleitungen den Fall früher und verpassen im Konkurs keine Frist.
Seit dem 1. Oktober fallen Treuhänder, Immobilienberater und Domizilgeber mit bestimmten Mandaten unter das Geldwäschereigesetz. Die Frist am 1. Dezember stimmt, die Adresse oft nicht: Für die meisten führt der Weg zur Selbstregulierungsorganisation, nicht zur FINMA.
Wer im Inserat den Lohn nennt, bekommt mehr Klicks. Trotzdem tun es in der Schweiz fast keine Firmen. Und nach den SECO-Zahlen fallen auf Januar weitere Berufe unter die Meldepflicht ans RAV.