Kritische Apache-Lücke CVE-2026-119618: Prüfliste und Mustermail für Ihren Hoster
Unter vielen KMU-Websites läuft ein Apache-Server, und kaum jemand im Haus kennt seine Version. Seit dem 11. November ist das ein Risiko: Eine kritische Lücke erlaubt im schlimmsten Fall fremden Code auf dem Server. So klären Sie den Stand mit drei Fragen und einer Mail.
Kurz gesagt: Im Apache-Webserver steckt eine kritische Lücke (CVE-2026-119618). Betroffen sind die Versionen 2.4.55 bis 2.4.70, wenn HTTP/2 eingeschaltet ist. Angreifer können im schlimmsten Fall fremden Code auf dem Server ausführen. Abhilfe ist die Version 2.4.71 vom 11. November 2026. Wer nicht sofort aktualisieren kann, schaltet HTTP/2 vorübergehend ab. Fragen Sie Ihren Hoster heute schriftlich nach dem Stand.
Ein Beispiel: Freitagabend, eine Treuhandfirma mit zwölf Angestellten. Die Website läuft seit Jahren beim gleichen Hoster, das Kundenportal mit Upload für Belege hängt am selben Server. Niemand im Haus weiss, welche Apache-Version dort läuft. Genau diese Frage sollten Sie sich vor Montag stellen.
Am 11. November 2026 hat die Apache Software Foundation die Version 2.4.71 ihres HTTP Servers veröffentlicht. Sie schliesst drei Lücken. Eine davon stuft der Hersteller selbst als «critical» ein, die höchste Stufe auf seiner Sicherheitsseite. Apache gehört zu den meistverbreiteten Webservern überhaupt. Viele KMU nutzen ihn, ohne es zu wissen: unter WordPress, unter dem Webshop, unter dem Kundenportal.
Was die Lücke anrichten kann
Der Fehler sitzt im Modul mod_http2, genauer in der Funktion assign_headers(). Mehrere Abläufe greifen dort gleichzeitig auf denselben Speicher zu, ohne sauber abgestimmt zu sein. Fachleute nennen das eine Race Condition. Die Folge laut Hersteller: beschädigter Speicher und Remote Code Execution, also das Ausführen von fremdem Code über das Netz. Betroffen sind die Versionen 2.4.55 bis 2.4.70. Gemeldet wurde die Lücke am 26. Oktober und am 3. November 2026, behoben am 11. November.
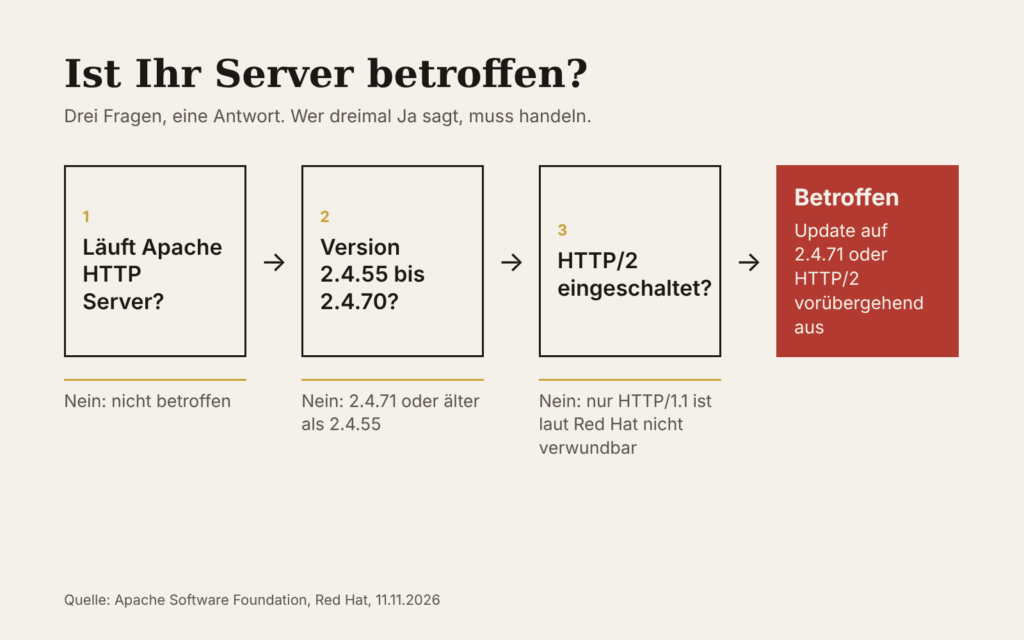
Red Hat bewertet die Lücke mit einem CVSS-Wert von 9.8 von 10. Wichtig für Ihre Prüfung ist ein Satz aus dieser Bewertung: Nur Server mit eingeschaltetem HTTP/2 sind betroffen. Server, die ausschliesslich HTTP/1.1 sprechen, sind es nicht. Red Hat hält zudem fest, dass Red Hat Enterprise Linux 8 und ältere Versionen nicht betroffen sind. Für die Versionen 9 und 10 stuft Red Hat die Lücke tiefer ein, als «Important».
Wie gross ist das Problem? Das Cloud-Sicherheitsunternehmen Wiz schreibt in seiner Analyse vom 11. November, 64 Prozent der Cloud-Umgebungen hätten Ressourcen, die für die Lücke anfällig sind. Wiz schränkt selbst ein: Die Zahl berücksichtigt die Konfiguration nicht, also auch nicht, ob HTTP/2 aktiv ist. Der Suchdienst Censys zählte am 12. November rund 1,5 Millionen Hosts, die eine Version im betroffenen Bereich melden. Censys nennt das selbst eine Obergrenze, weil sich nicht prüfen lässt, ob HTTP/2 aktiv ist. Angriffe waren bis zur jeweiligen Veröffentlichung laut beiden Quellen nicht bekannt.
Die vierte HTTP/2-Baustelle in diesem Jahr
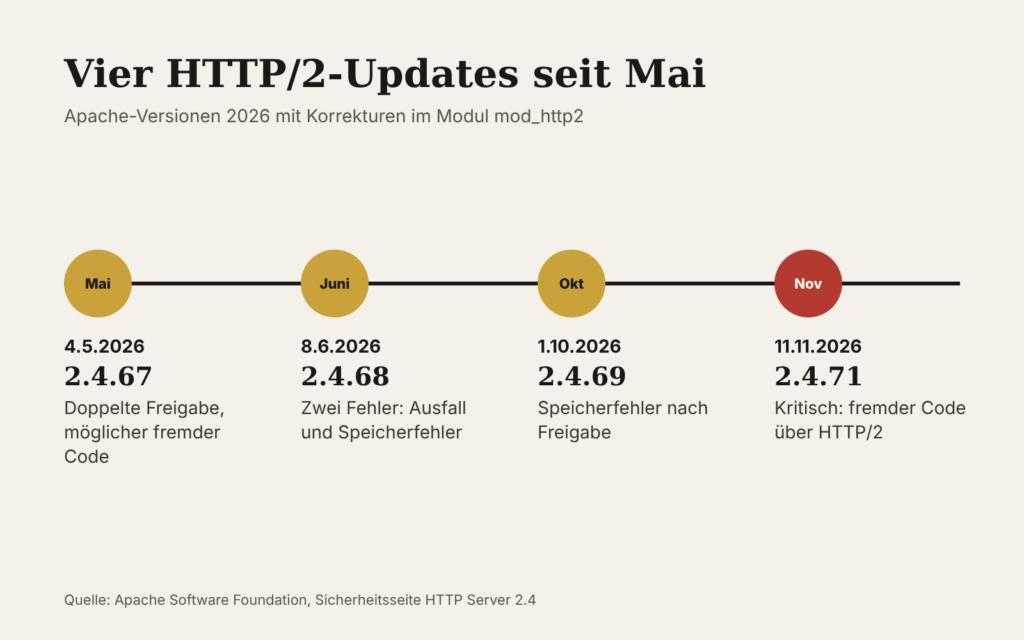
Neu ist das Muster nicht. Das HTTP/2-Modul von Apache musste 2026 schon mehrmals geflickt werden. Am 4. Mai schloss die Version 2.4.67 einen Fehler, der laut Hersteller ebenfalls zu fremdem Code führen konnte. Am 8. Juni folgten mit 2.4.68 zwei weitere HTTP/2-Fehler, am 1. Oktober mit 2.4.69 noch einer. Wer seinen Server seit dem Frühling nicht angefasst hat, trägt also mehrere offene Lücken mit sich.

Daraus folgt eine einfache Lehre: Ein Webserver braucht einen festen Update-Rhythmus, nicht nur einen Notfallplan. Das gilt besonders, wenn ein externer Dienstleister den Server betreibt. Dort liegt die Arbeit, bei Ihnen die Verantwortung.
Was das Datenschutzgesetz von Ihnen verlangt
Das Datenschutzgesetz (DSG) schreibt keine bestimmte Software-Version vor. Es verlangt aber in Art. 8 Abs. 1, dass Verantwortliche und Auftragsbearbeiter «durch geeignete technische und organisatorische Massnahmen» eine dem Risiko angemessene Datensicherheit gewährleisten. Laut Abs. 2 müssen diese Massnahmen «es ermöglichen, Verletzungen der Datensicherheit zu vermeiden». Eine bekannte, kritische und behobene Lücke offen zu lassen, wird sich kaum als angemessen begründen lassen, wenn der Server Personendaten verarbeitet: Kontaktformulare, Kundenkonten, Bewerbungen.
Kommt es zum Einbruch, greift Art. 24 DSG. Der Verantwortliche meldet dem EDÖB «so rasch als möglich» eine Verletzung der Datensicherheit, die voraussichtlich zu einem hohen Risiko für die betroffenen Personen führt. Ihr Hoster als Auftragsbearbeiter muss Ihnen einen solchen Vorfall ebenfalls «so rasch als möglich» melden (Art. 24 Abs. 3). Der EDÖB nimmt Pflichtmeldungen über sein Portal «DataBreach» entgegen und erklärt das Vorgehen in einem Leitfaden. Welche Meldewege daneben gelten können, zeigt unsere Übersicht zu den Meldepflichten bei Cybervorfällen.
Auf der Startseite des Bundesamts für Cybersicherheit (BACS) fand sich bis zum 14. November kein eigener Hinweis zu dieser Lücke. Warten Sie nicht darauf. Massgebend ist die Herstellerangabe.
So prüfen Sie Ihren Server in fünf Schritten
- Inventar: Listen Sie alle Websites, Shops und Portale auf, die Ihre Firma betreibt. Notieren Sie je den Hoster oder Dienstleister.
- Version erfragen oder prüfen: Wer selbst Zugriff hat, sieht die Version mit
apachectl -voderhttpd -v. Achtung: Linux-Distributionen spielen Korrekturen oft in ihre eigenen Pakete ein. Massgebend ist dann die Sicherheitsmeldung der Distribution, nicht allein die Nummer. - HTTP/2 prüfen:
apachectl -Mzeigt, ob das Modul http2_module geladen ist. In der Konfiguration verrät die ZeileProtocols, ob h2 oder h2c erlaubt ist. - Aktualisieren: Auf 2.4.71 oder auf das korrigierte Paket der Distribution. Neustart nicht vergessen.
- Notlösung, falls das Update warten muss: HTTP/2 vorübergehend abschalten, etwa mit
Protocols http/1.1, und h2 sowie h2c aus der Konfiguration entfernen. Danach die Website kurz testen und das Update terminieren.
Läuft der Server bei einem Hoster, erledigen Sie Schritt 2 bis 5 per Mail. Verlangen Sie eine schriftliche Antwort mit Datum. Sie dient Ihnen später als Nachweis, dass Sie Art. 8 DSG ernst genommen haben. Eine ähnliche Prüfliste für Netzwerkgeräte finden Sie in unserem Beitrag zu SonicWall-VPN und Plex auf QNAP.
Vorlage: Mustermail an Ihren Hoster
Betreff: Apache-Lücke CVE-2026-119618: Stand auf unseren Servern
Guten Tag
Am 11. November 2026 hat Apache die Version 2.4.71 des HTTP Servers veröffentlicht. Sie behebt die kritische Lücke CVE-2026-119618 in mod_http2 (betroffen: 2.4.55 bis 2.4.70 mit aktivem HTTP/2). Bitte bestätigen Sie uns bis [Datum] schriftlich für folgende Websites und Server: [Liste]
- Welche Apache-Version beziehungsweise welches Paket läuft dort?
- Ist HTTP/2 (h2 oder h2c) aktiv?
- Wurde das Update eingespielt oder HTTP/2 abgeschaltet? Wann?
- Gibt es Hinweise auf Zugriffe, Abstürze oder Auffälligkeiten seit dem 11. November?
- Wie informieren Sie uns künftig über kritische Lücken auf unseren Systemen?
Wir erinnern an Art. 24 Abs. 3 DSG: Verletzungen der Datensicherheit melden Sie uns so rasch als möglich.
Freundliche Grüsse
[Name, Funktion, Firma]
Vorlage: Prüfliste für den Hoster
| Prüfpunkt | Sollwert | Antwort Hoster | Datum |
|---|---|---|---|
| Apache-Version | 2.4.71 oder korrigiertes Distributionspaket | ||
| HTTP/2 aktiv? | Nein, oder nur mit 2.4.71 | ||
| Notlösung bis zum Update | Protocols http/1.1 | ||
| Auffälligkeiten seit 11.11.2026 | Keine, sonst Meldung an Sie | ||
| Informationsweg bei kritischen Lücken | Schriftlich, mit Frist |
Häufige Fragen
Ist meine WordPress-Website betroffen?
Nur wenn sie auf Apache 2.4.55 bis 2.4.70 läuft und HTTP/2 aktiv ist. WordPress selbst ist nicht die Ursache, es ist der Webserver darunter. Fragen Sie Ihren Hoster.
Wird die Lücke schon ausgenutzt?
Laut Wiz und Censys gab es bis zum 12. November 2026 keine Berichte über Angriffe. Das kann sich schnell ändern, darum gilt: jetzt aktualisieren.
Reicht es, HTTP/2 abzuschalten?
Als Notlösung ja. Server, die nur HTTP/1.1 sprechen, sind laut Red Hat nicht betroffen. Das Update auf 2.4.71 bleibt trotzdem nötig, weil es zwei weitere Lücken schliesst.
Muss ich dem EDÖB etwas melden?
Nur bei einer tatsächlichen Verletzung der Datensicherheit mit voraussichtlich hohem Risiko für Betroffene (Art. 24 DSG). Eine ungenutzte Lücke allein ist kein Meldefall.
Zum Mitnehmen
- Apache 2.4.55 bis 2.4.70 mit HTTP/2 ist kritisch verwundbar, Abhilfe ist Version 2.4.71 vom 11. November 2026.
- Kann das Update nicht sofort laufen, HTTP/2 vorübergehend abschalten.
- Den Stand beim Hoster schriftlich einholen: Das ist Ihr Nachweis für die Datensicherheit nach Art. 8 DSG.
Quellen
- Apache Software Foundation, Apache HTTP Server 2.4 vulnerabilities, CVE-2026-119618, 11.11.2026
- Red Hat, CVE-2026-119618, Bewertung und Betroffenheit, November 2026
- Wiz, Critical RCE Vulnerability in Apache HTTP Server, 11.11.2026
- Censys, Advisory CVE-2026-119618, 12.11.2026
- Bundesgesetz über den Datenschutz (DSG), SR 235.1, Art. 8 und 24
- EDÖB, Leitfaden zur Meldung von Datensicherheitsverletzungen nach Art. 24 DSG, Version 1.2, 23.4.2025
Weiterlesen
Ein DNA-Testanbieter fragte Kunden, die den Kauf abbrachen, per Mail nach dem Grund. 3470 antworteten, und der lösbare Grund war nicht der Preis. Diese Anleitung zeigt, wie ein Schweizer KMU dasselbe macht, ohne gegen Spamverbot und Datenschutz zu verstossen.
Das Passwort hängt an der Wand, Kasse und Gäste-Handys teilen sich ein Netz. Frei erhältliche Programme knacken schwache WLAN-Passwörter. So trennen Sie Firmen- und Gästenetz in sieben Schritten.
Die meisten Betriebe erfahren von einem Ausfall durch einen verärgerten Kunden. Eine Überwachung meldet ihn in Minuten. Was Sie überwachen, wer den Alarm bekommt und was die Datenschutzverordnung dazu sagt.